Het PHP-beveiligingslek is opgelost. Bekijk onze helppagina of lees in onze blog wat er gebeurde.
HSTS inschakelen
Laatst bijgewerkt: 28 oktober 2025
HTTP Strict Transport Security (HSTS) is een beveiligingsmaatregel die SSL-beveiligde websites beschermt tegen zogenoemde downgrade aanvallen. Door een HSTS-reactieheader mee te sturen zorg je ervoor dat webbrowsers alleen het beveiligde HTTPS protocol gebruiken en nooit het onveilige HTTP. In dit artikel lees je hoe je dit instelt voor jouw website.
Inleiding
HSTS omvat standaard de communicatie tussen de webserver en webbrowser. Dit is alleen mogelijk als de gehele website beveiligd is met SSL. Daarom wordt een HSTS reactieheader niet standaard teruggestuurd naar de browser.
Instellen
Als je de communicatie tussen jouw website en bezoekers beter wilt beschermen zorg je dat de reactieheader terug wordt gestuurd. Je stelt dit in via Plesk, een web.config bestand of in de .htaccess.
Plesk
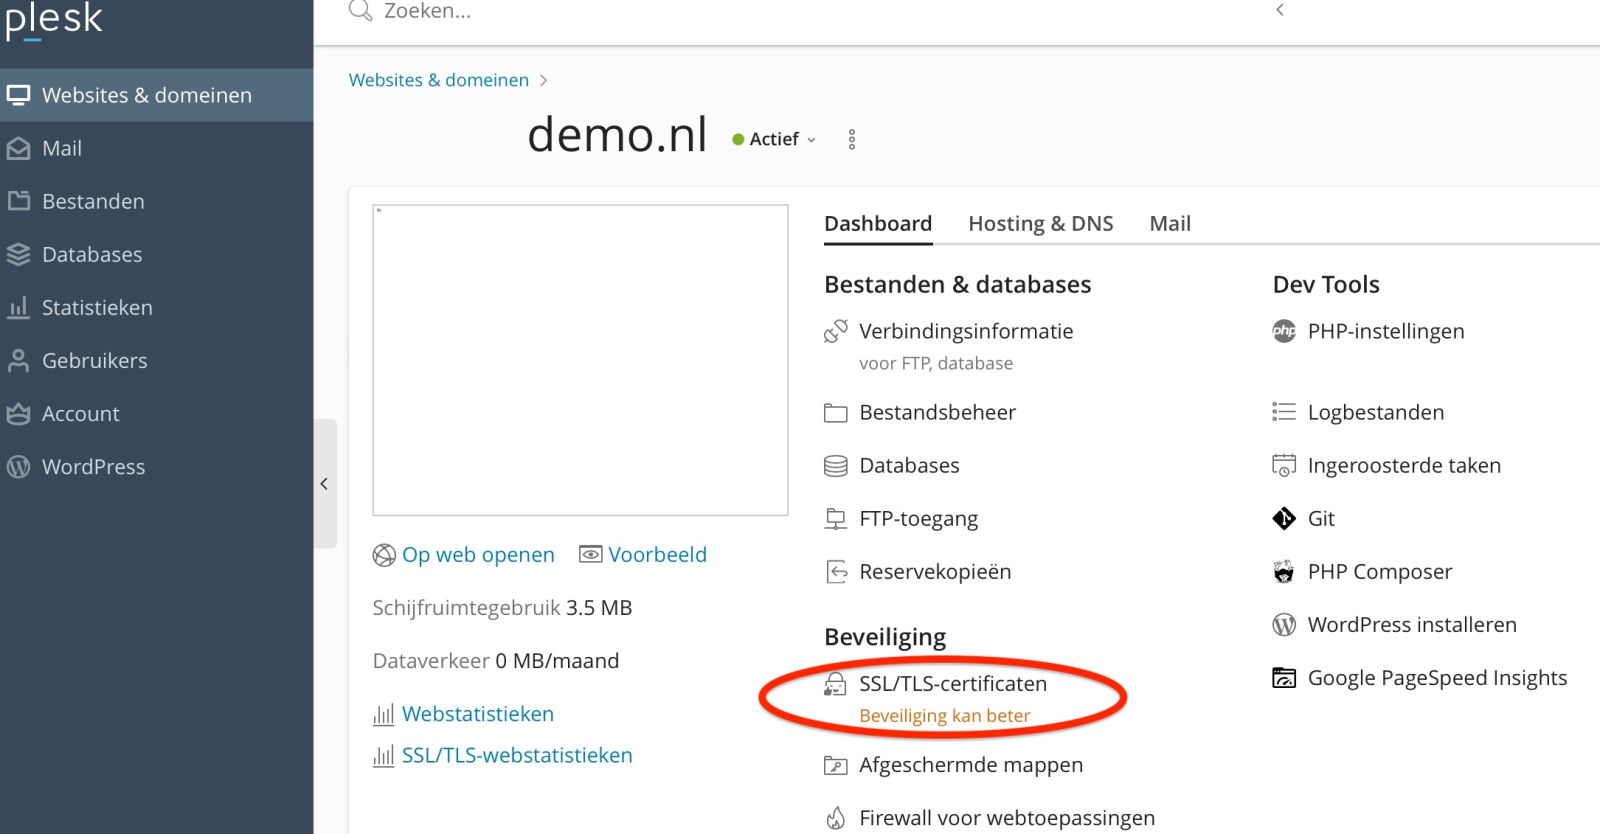
Maak je gebruik van Plesk? Dan kun je HSTS direct via je deze interface inschakelen.
- Log in op je klantomgeving;
- Ga naar de Plesk omgeving van het gewenste hostingpakket;
- Kies voor Websites & domeinen;
- Klik op SSL/TLS-certificaten.
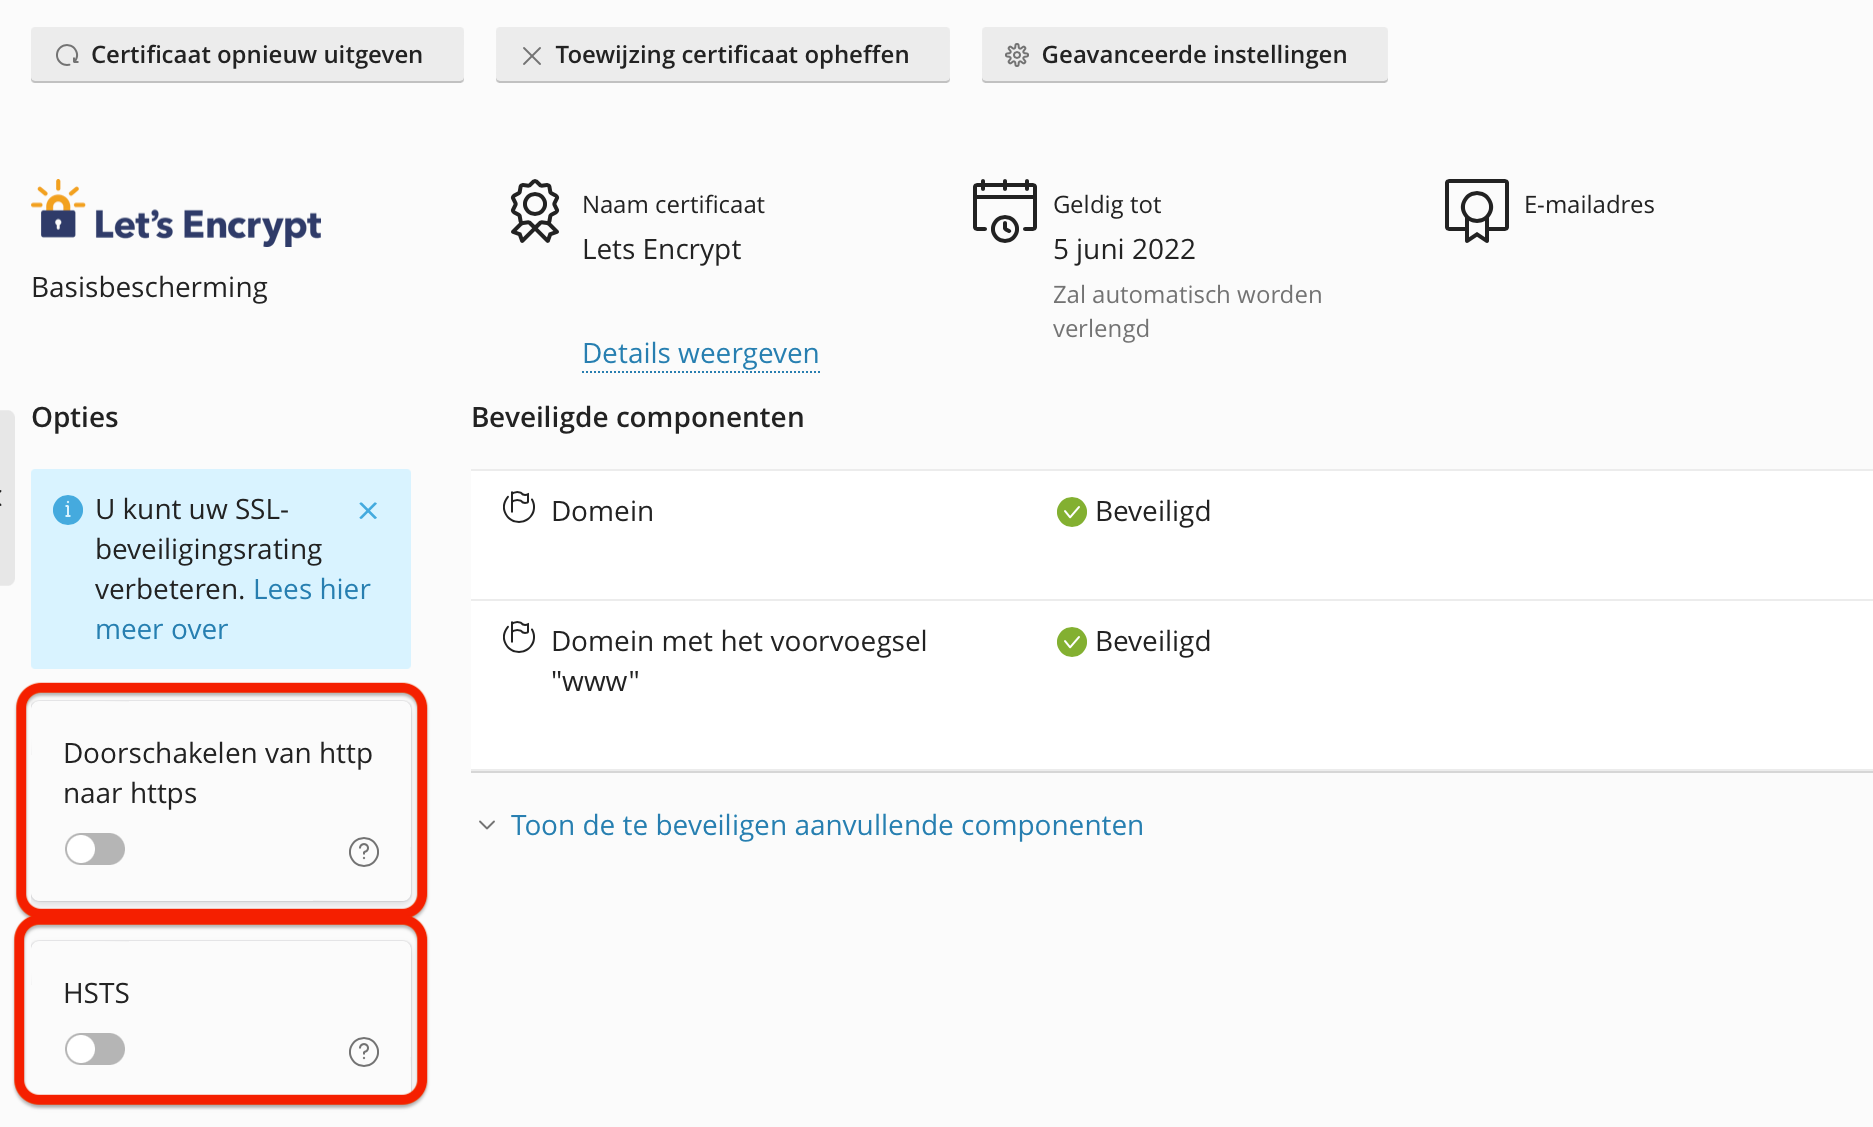
4. In het volgende scherm selecteer je opties ‘Doorschakelen van http naar https’ en ‘HSTS’.
Web.config
Reactieheaders kun je instellen met een Outbound Rule in het web.config bestand. Een Outbound Rule herschrijft de reactie die van de server teruggestuurd wordt naar de browser. Dit in tegenstelling tot een gewone Rewrite Rule waarbij dat wat de bezoeker opvraagt (request) herschreven wordt. In het web.config-bestand voeg je de volgende XML-code toe, onder bestaande rewrite rules:
<outboundRules> <rule name=”Add Strict-Transport-Security when HTTPS” enabled=”true”> <match serverVariable=”RESPONSE_Strict_Transport_Security” pattern=”.*” /> <conditions> <add input=”{HTTPS}” pattern=”on” ignoreCase=”true” /> </conditions> <action type=”Rewrite” value=”max-age=31536000; includeSubDomains; preload” /> </rule> </outboundRules>
Als je nog geen gebruik maakt een URL Rewrite in web.config, dan moet dit de bovenstaande outboundRules verpakken in de juiste elementen. Neem in het web.config-bestand op (of kies de juiste onderdelen):
<?xml version=”1.0″ encoding=”UTF-8″?> <configuration> <system.webServer> <rewrite> <rules> <!– redirect HTTP naar HTTPS –> <rule name=”HTTP to HTTPS redirect” stopProcessing=”true”> <match url=”(.*)” /> <conditions> <add input=”{HTTPS}” pattern=”off” ignoreCase=”true” /> </conditions> <action type=”Redirect” url=”https://{HTTP_HOST}/{R:1}” /> </rule> </rules> <outboundRules> <rule name=”Add Strict-Transport-Security when HTTPS” enabled=”true”> <match serverVariable=”RESPONSE_Strict_Transport_Security” pattern=”.*” /> <conditions> <add input=”{HTTPS}” pattern=”on” ignoreCase=”true” /> </conditions> <action type=”Rewrite” value=”max-age=31536000; includeSubDomains; preload” /> </rule> </outboundRules> </rewrite> </system.webServer> </configuration>
Htaccess
1. Maak een .htaccess bestand aan. Bij voorkeur via een teksteditor. Let daarbij op de naamgeving. Bestaat er al een .htaccess bestand? Bewerk deze dan zodat je tekst kunt toevoegen.
2. Voeg de volgende code toe: (Let op: plaats de code bovenaan het bestand)
Header set Strict-Transport-Security “max-age=31536000” env=HTTPS
3. Wil je HSTS ook op de subdomeinen forceren? Gebruik dan onderstaande code:
Header always set Strict-Transport-Security “max-age=31536000; includeSubDomains” env=HTTPS
4. Vervolgens zet je het .htaccess bestand online binnen de /httpdocs.
Was dit artikel nuttig?