Het PHP-beveiligingslek is opgelost. Bekijk onze helppagina of lees in onze blog wat er gebeurde.
Alles over DDoS-aanvallen
Laatst bijgewerkt: 25 augustus 2025
Een website of server die plotseling niet meer bereikbaar is. Dat is iets wat je liever niet meemaakt. Toch komt het vaker voor dan je denkt, en in veel gevallen is een DDoS-aanval de boosdoener. In dit artikel leggen we uit wat een DDoS-aanval is, wat de gevolgen zijn en hoe we je bij Yourhosting hiertegen beschermen.
Wat is een DDoS-aanval?
DDoS staat voor “Distributed Denial of Service”. Bij een DDoS-aanval sturen grote aantallen computers tegelijkertijd enorm veel verkeer naar een website of server. Dit verkeer is nep en bedoeld om de server te overbelasten, waardoor hij langzaam wordt of helemaal niet meer reageert.
Een DDoS-aanval is te vergelijken met een groep mensen die tegelijk een winkel binnenloopt, maar geen van hen wil iets kopen. Hierdoor kunnen échte klanten niet meer naar binnen. Je website blijft technisch gezien bestaan, maar is tijdelijk onbereikbaar voor gewone bezoekers.
Waarom wordt een DDoS-aanval uitgevoerd?
Aanvallers voeren DDoS-aanvallen uit om verschillende redenen, bijvoorbeeld:
• Uit protest (zogenaamde ‘hacktivisme’)
• Als afpersing: tegen betaling wordt de aanval stopgezet
• Om concurrenten te schaden
• Als afleiding bij een andere aanval, zoals het binnendringen van een systeem
DDoS als afpersmiddel
Het is tegenwoordig helaas eenvoudig om een DDoS-aanval uit te voeren. Voor slechts een paar euro kun je op het dark web een botnet huren om een aanval te starten. Criminelen gebruiken dit soms als afpersmiddel: “Betaal, of je website gaat offline.” Vooral webwinkels zijn hierbij een populair doelwit.
Ga nooit in op zulke dreigementen. Betaal niet, en doe altijd aangifte bij de politie. De digitale recherche beschikt over gespecialiseerde teams die juist bij dit soort zaken actief optreden. Ook al lijkt het soms alsof cybercriminaliteit ongrijpbaar is, deze vormen van afpersing worden serieus genomen.
Wat is een botnet?
Voor het uitvoeren van een DDoS-aanval wordt vaak gebruik gemaakt van een botnet. Dit is een netwerk van computers die ongemerkt zijn besmet met malware. Deze computers, ook wel ‘bots’ genoemd, kunnen op afstand worden aangestuurd door een hacker.
Sommige botnets bestaan uit duizenden computers, andere uit miljoenen. Vanuit één centraal punt kan de aanvaller al deze systemen tegelijk opdrachten geven, bijvoorbeeld om massaal een website te bezoeken. Hierdoor raakt de server overbelast en is de site tijdelijk niet of nauwelijks bereikbaar. Botnets kunnen op die manier hele IT-omgevingen platleggen.
Botnets worden ook ingezet voor andere kwaadaardige doeleinden, zoals het versturen van grote hoeveelheden spam of het verspreiden van virussen.
Waarom is het belangrijk om je eigen computer te beveiligen?
Zonder dat je het merkt, kun je met je eigen laptop of pc deel uitmaken van een botnet. Dat gebeurt als je apparaat besmet raakt met malware. Daarom is het belangrijk om:
✔ Altijd een goede virusscanner of beveiligingspakket te gebruiken
✔ Je software en besturingssysteem up-to-date te houden
✔ Niet zomaar onbekende bijlagen of links te openen
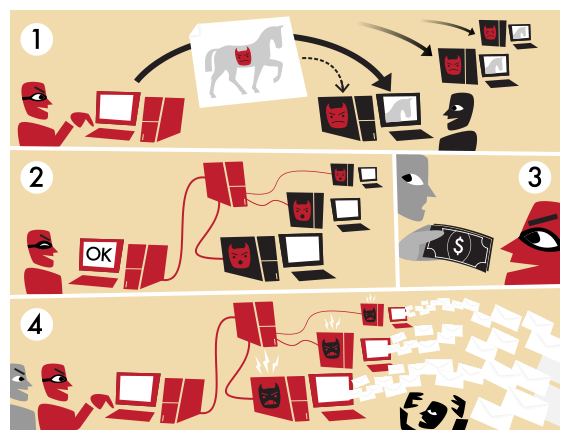
Zo werkt een botnet:
-
Een hacker besmet computers met malware (bijvoorbeeld via e-mail of onveilige downloads)
-
Al deze besmette apparaten vormen samen een botnet
-
De hacker verhuurt of gebruikt het botnet zelf
-
Het botnet wordt ingezet om spam te versturen of een DDoS-aanval uit te voeren
Hieronder zie je een voorbeeld van een Botnet (Bron: https://en.wikipedia.org/wiki/Botnet).
Wat is een Layer 7-aanval?
Veel DDoS-aanvallen vinden plaats op laag 7 van het OSI-model, ook wel de applicatielaag genoemd. Dit is de laag waarin gebruikers direct communiceren met een website of dienst – bijvoorbeeld wanneer je een pagina bezoekt, een bestand uploadt of een e-mail verzendt.
Een Layer 7-aanval probeert een website te overbelasten door het gedrag van echte bezoekers na te bootsen. Daardoor is deze vorm van aanval lastiger te herkennen en te stoppen dan bijvoorbeeld grof netwerkverkeer.
Veelgebruikte protocollen op laag 7:
• HTTP – Wordt gebruikt om websites te laden via je browser
• HTTPS/SSL – Voor veilige (versleutelde) verbindingen tussen je computer en een server
• FTP – Voor het verzenden en ontvangen van bestanden tussen jouw computer en een webserver
• IMAP / POP – Voor het ophalen van e-mail vanaf een mailserver
• SMTP – Voor het verzenden van e-mail via een mailserver
Omdat dit allemaal legitiem verkeer lijkt, is het moeilijk om een Layer 7-aanval van normaal gebruik te onderscheiden. Juist daarom is goede bescherming belangrijk.
Wat zijn de gevolgen van een DDoS-aanval?
Een DDoS-aanval heeft directe gevolgen voor je website of online dienst:
• Tijdelijke onbereikbaarheid van je website of webshop
• Verstoring van e-mailverkeer of andere gekoppelde systemen
• Verlies van vertrouwen bij bezoekers of klanten
Bij langdurige aanvallen kunnen ook reputatieschade en omzetverlies ontstaan.
Hoe beschermt Yourhosting je tegen DDoS-aanvallen?
Bij Yourhosting ben je standaard beschermd tegen DDoS-aanvallen dankzij onze samenwerking met NaWas anti-DDoS, een initiatief van de NBIP (Nationale Beheersorganisatie Internet Providers). NaWas staat voor “Nationale Wasstraat” en is een van de krachtigste anti-DDoS-netwerken in Nederland.
Zodra er een aanval wordt gedetecteerd, wordt het verkeer automatisch omgeleid naar het beveiligde NaWas-netwerk. Daar wordt het verkeer geanalyseerd en gefilterd:
- Schone verzoeken worden doorgelaten
- Verdacht of kwaadaardig verkeer wordt tegengehouden
Je hoeft hiervoor niets te activeren of te configureren: deze bescherming is altijd actief op ons hostingplatform – zonder extra kosten.
Was dit artikel nuttig?